
La faille PHP critique PHP2Shell vient d’être corrigée : le 21 octobre 2026, l’équipe de PHP a publié en urgence des versions correctives pour deux vulnérabilités critiques, CVE-2026-109618 et CVE-2026-109619, surnommées « PHP2Shell » par les chercheurs. Notées 9,2 sur 10, elles peuvent permettre à un attaquant d’exécuter du code sur votre serveur sans aucun identifiant.
WordPress et PrestaShop étant tous deux écrits en PHP, la quasi-totalité des sites vitrines et des boutiques en ligne tunisiennes sont concernés. Voici ce qu’il faut savoir sur la faille PHP critique PHP2Shell, comment vérifier si votre site est exposé et les étapes concrètes pour le protéger.
- Faille PHP critique PHP2Shell : de quoi parle-t-on ?
- Pourquoi la faille PHP critique PHP2Shell est si dangereuse
- Quelles versions de PHP sont concernées ?
- WordPress face à la faille PHP critique PHP2Shell
- PrestaShop face à la faille PHP critique PHP2Shell : le cas de la version 8
- Comment protéger votre site contre la faille PHP critique PHP2Shell
- Votre site a-t-il déjà été attaqué ?
- Les bonnes pratiques de sécurité à garder
- Conclusion : agir vite pour protéger votre site
Faille PHP critique PHP2Shell : de quoi parle-t-on ?
La faille PHP critique PHP2Shell désigne deux vulnérabilités situées dans le cœur même du langage PHP, et non dans un thème, une extension ou un module. Ces deux vulnérabilités existaient depuis de nombreuses années sans avoir été détectées.
CVE-2026-109618 : corruption de mémoire
Lorsqu’une requête atteint la limite de mémoire de PHP à un moment précis, des données internes peuvent rester à moitié initialisées puis être utilisées comme si elles étaient valides. Un attaquant peut exploiter cette corruption de mémoire pour exécuter son propre code.
CVE-2026-109619 : état résiduel entre deux requêtes
Une erreur fatale survenant au mauvais moment peut laisser des informations internes pointant vers la mémoire d’une requête précédente. La requête suivante traitée par le même processus PHP peut alors réutiliser cette mémoire libérée, ce qui ouvre la voie à une exécution de code à distance.
Selon la PHP Foundation, le risque est maximal avec Apache et mod_php, où l’attaque peut réussir avant même l’exécution du code de votre site. Mais toutes les installations PHP qui servent des pages web sont concernées : PHP-FPM, php-cgi, LiteSpeed ou FrankenPHP.
Pourquoi la faille PHP critique PHP2Shell est si dangereuse
- Aucune authentification nécessaire : une simple requête envoyée à votre site peut suffire, sans compte administrateur.
- Exécution de code à distance : l’attaquant peut installer une porte dérobée, voler la base de données ou modifier vos fichiers.
- Exploitation déjà observée : des tentatives d’attaque ont été détectées avant même la publication du correctif, et une méthode d’exploitation fonctionnelle circule.
- Indépendante de votre CMS : un WordPress ou un PrestaShop parfaitement à jour reste vulnérable si la version de PHP du serveur ne l’est pas.
Pour une boutique en ligne, les conséquences de la faille PHP critique PHP2Shell, si elle est exploitée, sont lourdes : vol des données clients, redirections vers des sites frauduleux, injection de spam, blocage par Google ou interruption totale des ventes.
Quelles versions de PHP sont concernées ?
| Version de PHP | Statut | Que faire ? |
|---|---|---|
| PHP 8.5 | Corrigé en 8.5.12 | Mettre à jour vers 8.5.12 ou plus |
| PHP 8.4 | Corrigé en 8.4.27 | Mettre à jour vers 8.4.27 ou plus |
| PHP 8.3 | Corrigé en 8.3.36 | Mettre à jour vers 8.3.36 ou plus |
| PHP 8.2 | Corrigé en 8.2.35 | Mettre à jour vers 8.2.35 ou plus |
| PHP 7.4, 8.0 et 8.1 | Plus de version officielle | Paquet corrigé de l’hébergeur ou migration vers PHP 8.2+ |
| PHP 7.3 et antérieur | Aucun correctif | Migration urgente |
Attention : sur les serveurs Linux, le correctif de la faille PHP critique PHP2Shell peut être appliqué par la distribution sans changer le numéro de version affiché. Un numéro ancien ne prouve donc pas que vous êtes vulnérable : seul votre hébergeur peut confirmer que le correctif du 21 octobre est installé.
WordPress face à la faille PHP critique PHP2Shell
WordPress.org l’a confirmé : aucune mise à jour de WordPress n’est nécessaire, car la faille PHP critique PHP2Shell se situe sous WordPress. Mettre à jour WordPress, vos thèmes ou vos extensions ne vous protège donc pas. La seule vraie protection est la mise à jour de PHP sur le serveur.
Pour connaître votre version, ouvrez dans l’administration WordPress le menu Outils › Santé du site › Informations, puis la section Serveur. WordPress fonctionne très bien avec PHP 8.2, 8.3 et 8.4 : si votre site tourne encore sous PHP 7.4 ou 8.1, c’est le moment de migrer, après avoir vérifié la compatibilité de votre thème et de vos extensions. Notre agence WordPress en Tunisie réalise ces migrations sur une copie du site avant la mise en production.
PrestaShop face à la faille PHP critique PHP2Shell : le cas de la version 8
Pour PrestaShop, la situation est plus délicate, car chaque version du logiciel n’accepte qu’une plage précise de versions de PHP. Une boutique ne peut pas toujours passer à un PHP récent sans mettre à jour PrestaShop lui-même.
- PrestaShop 1.6 et 1.7 : ces versions fonctionnent avec d’anciennes versions de PHP qui ne reçoivent plus de correctif officiel. La migration de la boutique devient urgente.
- PrestaShop 8 : officiellement compatible jusqu’à PHP 8.1, une branche qui ne reçoit plus de version officielle. Il faut obtenir un paquet PHP 8.1 corrigé auprès de l’hébergeur, ou planifier le passage à PrestaShop 9.
- PrestaShop 9 : compatible avec PHP 8.2 à 8.4, il peut bénéficier directement des versions corrigées.
C’est un argument de plus pour profiter des nouveautés de PrestaShop 9 : un socle technique maintenu, compatible avec les versions de PHP qui reçoivent des correctifs de sécurité. Notre agence experte PrestaShop prend en charge ces migrations en préservant vos produits, vos clients, vos commandes et votre référencement.
Profitez-en aussi pour mettre à jour PrestaShop et ses modules : des failles propres à PrestaShop ont été corrigées cette année, notamment dans les versions 8.2.5 et 9.1.0, ainsi que dans le module de recherche à facettes (version 4.0.4).
Comment protéger votre site contre la faille PHP critique PHP2Shell
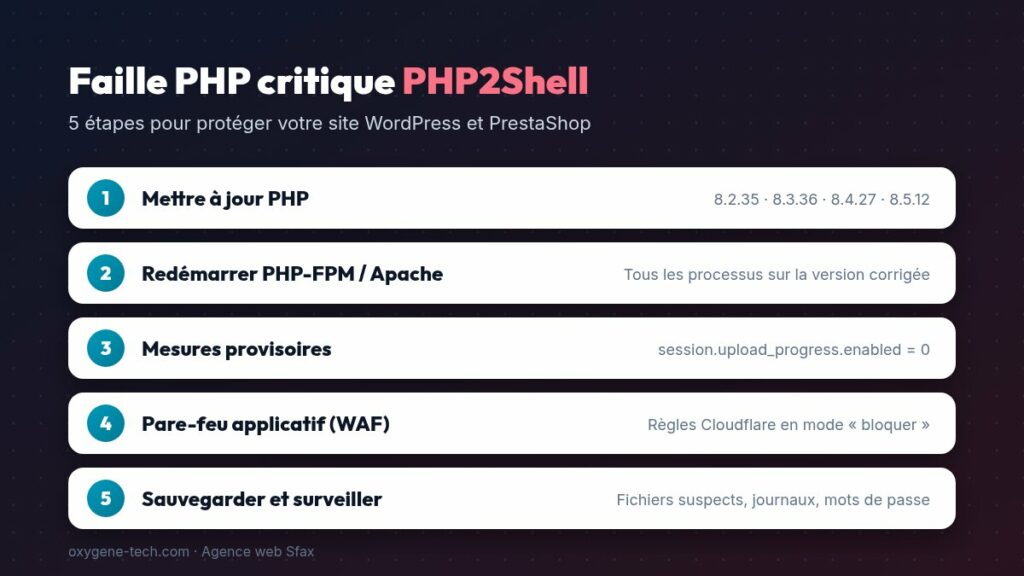
1. Mettre à jour PHP immédiatement
C’est la seule mesure qui corrige réellement la faille PHP critique PHP2Shell. Selon votre hébergement :
- Hébergement mutualisé ou infogéré : l’hébergeur met à jour le serveur. Demandez-lui une confirmation écrite que le correctif du 21 octobre est appliqué, et choisissez PHP 8.2 ou plus dans votre panneau de contrôle si possible.
- VPS ou serveur dédié : installez les paquets PHP corrigés de votre distribution, puis redémarrez PHP-FPM ou Apache pour que tous les processus utilisent la nouvelle version.
Sur un serveur que vous administrez, vérifiez la version puis redémarrez le service, par exemple sous Debian ou Ubuntu :
php -v
sudo apt update && sudo apt upgrade
sudo systemctl restart php8.3-fpm   # ou : sudo systemctl restart apache2
2. Appliquer les mesures provisoires si la mise à jour doit attendre
L’équipe de PHP le rappelle : aucun réglage ne corrige complètement ces vulnérabilités. En attendant la mise à jour, un administrateur peut réduire le risque :
- Désactiver le suivi de progression des envois (
session.upload_progress.enabled = 0dans php.ini), ce qui ferme une voie d’attaque de CVE-2026-109619. WordPress et PrestaShop n’utilisent pas cette fonction. - Réduire la taille maximale des envois et limiter la mémoire au niveau du serveur, ce qui réduit la surface d’attaque de CVE-2026-109618 sans la supprimer.
- Restreindre l’accès d’un serveur impossible à mettre à jour, voire le mettre hors ligne, comme le recommande le NCSC britannique.
3. Ajouter un pare-feu applicatif (WAF)
Cloudflare a déployé des règles de pare-feu contre les attaques connues visant la faille PHP critique PHP2Shell, y compris pour les offres gratuites. Sur les offres payantes, vérifiez que les règles gérées sont en mode « bloquer » et non seulement « journaliser ». Un pare-feu reste une protection complémentaire : si votre serveur est joignable directement par son adresse IP, il peut être contourné.
4. Sauvegarder et surveiller
- Sauvegardes externes quotidiennes des fichiers et de la base de données, avec un test de restauration.
- Surveillance des fichiers : un fichier PHP inconnu dans les dossiers d’images ou de cache doit vous alerter.
- Analyse des journaux du serveur : pics d’erreurs fatales, redémarrages inhabituels des processus PHP.
- Changement des mots de passe et des clés de sécurité si vous soupçonnez une intrusion.
Votre site a-t-il déjà été attaqué ?
Si la faille PHP critique PHP2Shell a été exploitée sur votre serveur, elle laisse souvent des traces : nouveaux comptes administrateurs, fichiers modifiés récemment, redirections vers des sites inconnus, avertissements de Google Search Console ou publicités indésirables. Dans ce cas, la mise à jour de PHP ne suffit pas : il faut nettoyer le site, supprimer les portes dérobées, restaurer une sauvegarde saine et renforcer la sécurité avant de remettre la boutique en ligne.
Les bonnes pratiques de sécurité à garder
- Utiliser une version de PHP maintenue (8.2 ou plus) et suivre ses mises à jour.
- Mettre à jour régulièrement WordPress, PrestaShop, les thèmes, les extensions et les modules.
- Supprimer les extensions et modules inutilisés.
- Choisir un hébergement sérieux, capable de confirmer rapidement l’application des correctifs.
- Protéger l’administration : mots de passe forts, double authentification, URL d’administration personnalisée sur PrestaShop.
- Tester chaque mise à jour sur une copie du site avant la production.
Conclusion : agir vite pour protéger votre site
La faille PHP critique PHP2Shell compte parmi les plus graves de ces dernières années. La bonne nouvelle, c’est que la parade est connue : mettre à jour PHP, vérifier que votre CMS est compatible avec une version maintenue, ajouter un pare-feu et garder des sauvegardes fiables. Plus vous agissez tôt, plus le risque est faible.
Vous ne savez pas quelle version de PHP utilise votre site, ou votre boutique PrestaShop 8 bloque la mise à jour ? Oxygène Technologies, agence web à Sfax, vérifie votre serveur, applique les correctifs et migre votre site WordPress ou PrestaShop en toute sécurité.